Audit informatique : vérifier votre SI et prioriser les actions.
À distance ou dans les différents sites de votre entreprise, nos experts évaluent votre système d’information, la cybersécurité et les prestations qui les soutiennent. Nous vous aidons à sécuriser la continuité de service, clarifier vos contrats et préparer une reprise d’entreprise.
Définissons votre audit ↗
Un périmètre défini avec vous
Nous établissons ensemble la liste des compétences, engagements et points techniques à vérifier. Pour chacun, nous précisons le niveau attendu, les pièces nécessaires, les interlocuteurs et la méthode de contrôle. Le périmètre peut concerner la continuité d’une prestation, une évolution contractuelle, une reprise ou une cession d’entreprise.
À distance : auditer vos prestataires
Nous interviewons vos prestataires informatiques, hébergeurs, infogéreurs et équipes web. Nous évaluons les compétences mobilisées, l’organisation, les moyens de support et le respect des engagements à partir des éléments présentés. Contrats, procédures, configurations accessibles et traces d’intervention permettent d’étayer les constats.
Des validations documentées, point par point
La restitution distingue les points validés sur preuves, les déclarations restant à confirmer, les écarts et les améliorations recommandées. Vous disposez d’une grille de contrôle partagée avec vos prestataires, d’une synthèse de direction et d’un plan d’action priorisé. Cette validation dans le cadre de la mission ne constitue pas une certification officielle du prestataire.
Sur site : examiner votre système d’information
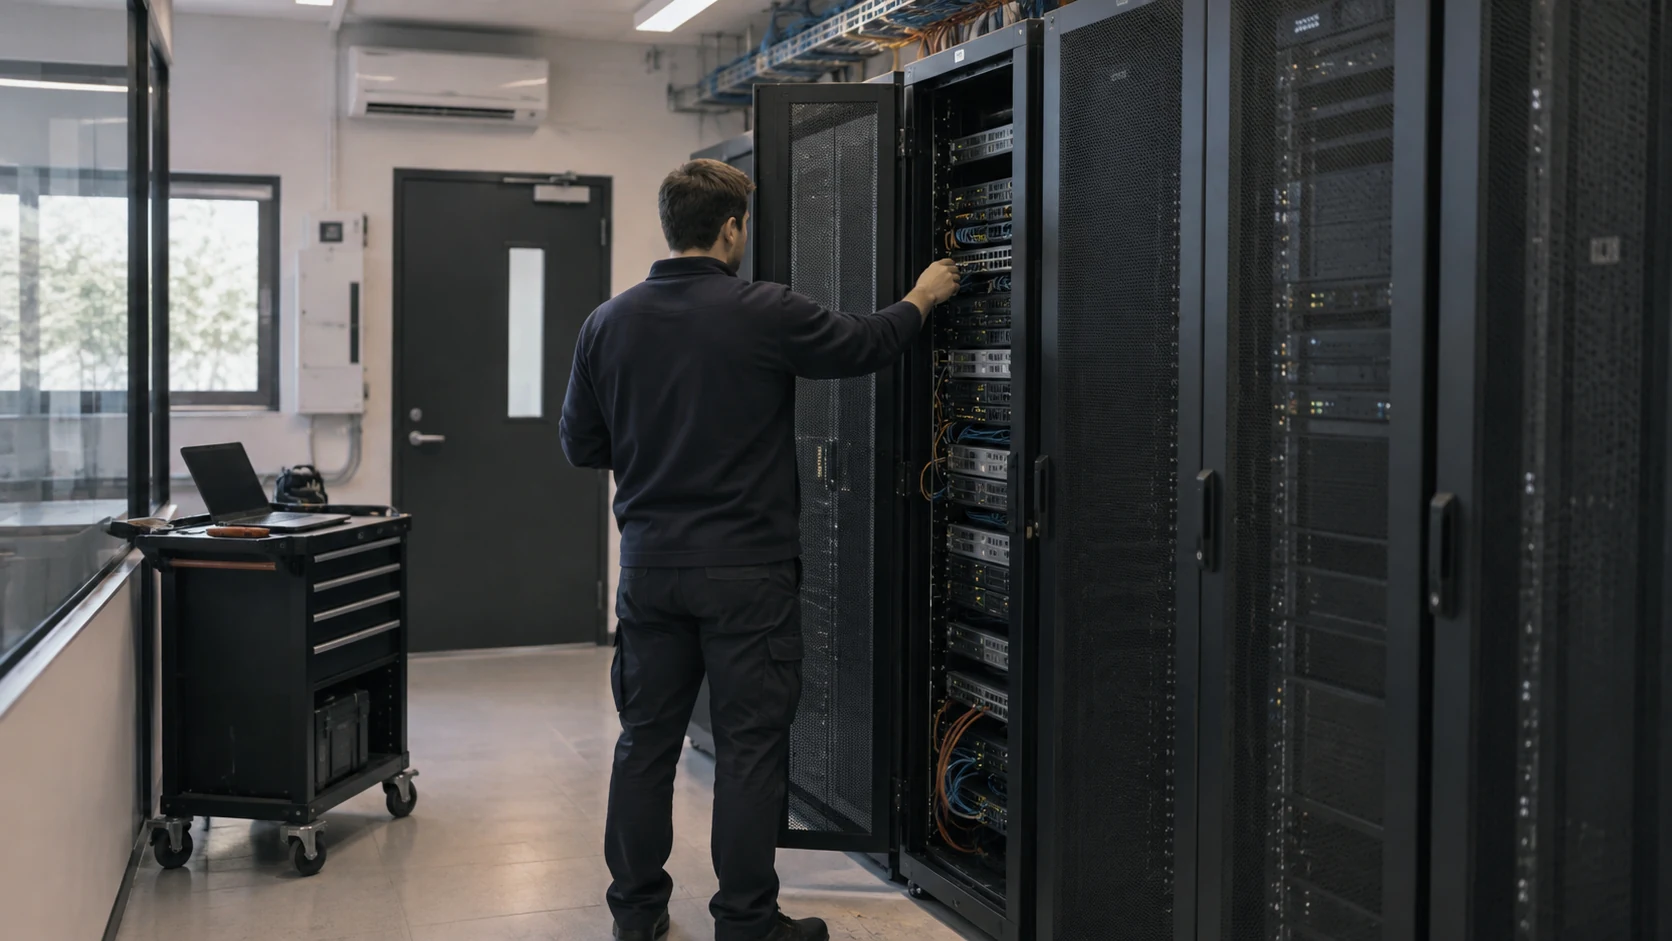
Nous nous déplaçons dans les différents sites de votre entreprise pour observer les équipements, les locaux, les réseaux, les usages et les dépendances critiques. Nous examinons les accès, la maintenance, les applications, la documentation, les responsabilités et l’organisation du support. L’objectif est de relier les risques techniques à leurs conséquences pour votre activité.
Cybersécurité, sauvegardes et continuité
Nous évaluons les protections mises en œuvre, la gestion des comptes, les mises à jour, la supervision, les pratiques des équipes et les dispositifs de réponse aux incidents. Nous vérifions les éléments disponibles sur les sauvegardes : périmètre couvert, fréquence, conservation, séparation des accès, suivi des échecs et preuves de restauration. Les éventuels tests techniques sont définis et autorisés dans la mission.
Mieux négocier vos contrats informatiques
Les constats vous donnent des éléments concrets pour clarifier les prestations, les niveaux de service, les délais d’intervention, les exclusions et les responsabilités. Nous examinons aussi les coûts récurrents, les licences, la propriété des comptes et des données, la réversibilité et les conditions de sortie. Vous pouvez discuter les ajustements et les priorités avec vos prestataires sur une base documentée.
Consolider la relation avec votre prestataire
Notre rôle, dans cette mission d’audit, est de vous apporter un regard technique et de faciliter les améliorations avec vos partenaires. Par déontologie, nous n’avons pas vocation à remplacer les prestataires que nous auditons. Nous pouvons organiser une restitution commune, clarifier les responsabilités et suivre la résolution des points identifiés.
Reprise d’entreprise : évaluer vos différentes cibles
Avant une acquisition, nous pouvons auditer à distance plusieurs cibles, avec les autorisations et les accès nécessaires. Sites internet, système d’information, applications, CRM et outils web d’aide à la vente sont examinés selon une grille commune. Nous évaluons leur qualité technique, leur maintien, leurs dépendances, la maîtrise des accès et les précautions de sauvegarde et de continuité mises en œuvre.
Une lecture technique pour éclairer la reprise
Vous recevez une synthèse des points solides, des risques, des informations manquantes et des travaux à prévoir. Nous examinons la transférabilité des contrats, des licences, des domaines, des données et des accès, ainsi que les conditions d’intégration après reprise. Si une vérification à distance ne suffit pas, nous identifions les contrôles complémentaires ou visites à prévoir avant votre décision.
Préparer une cession ou une démarche ISO
Pour une cession, nous vous aidons à documenter les actifs numériques, les contrats, les accès et les procédures, puis à prioriser les fragilités à traiter. Pour une démarche ISO, nous évaluons les écarts par rapport au référentiel et au périmètre retenus et les preuves à constituer. La décision de certification appartient à l’organisme certificateur.
Des experts pour vous accompagner jusqu’à la restitution
Pôle projet et développement, environnement technique et cybersécurité : nos experts organisent les entretiens, les visites et l’analyse des éléments recueillis. Le rapport associe constats, preuves examinées, limites du contrôle, niveau de priorité et recommandations. Vous pouvez retenir un suivi des améliorations avec vos équipes et vos prestataires.
Une mission confidentielle et encadrée
Avant le démarrage, nous précisons les accès autorisés, les interlocuteurs, les opérations permises et les destinataires du rapport. La confidentialité, la conservation et la restitution des informations sont définies avec vous, notamment pour les données d’une cible d’acquisition.
Une prestation à sécuriser ? Une entreprise à reprendre ?
Présentez votre contexte, vos sites et les prestataires ou les cibles concernés. Nous définirons les points à vérifier et une restitution adaptée à votre décision.
Demander un rendez-vous ↗ Rencontrer nos expertsLes questions à se poser avant de commencer
Que reçoit-on à la fin d’un audit informatique ?
La restitution de Tremplin Digital associe une synthèse de direction, des constats documentés et un plan d’action priorisé dans le périmètre convenu. Elle distingue les preuves examinées, les déclarations restant à confirmer, les écarts et les limites du contrôle. Le rapport sert à décider des améliorations avec vos équipes et vos prestataires.
Un audit impose-t-il de changer de prestataire ?
Non. Dans cette mission, Tremplin Digital apporte un regard technique pour clarifier les engagements et faciliter les améliorations avec vos partenaires. L’audit n’a pas vocation à remplacer les prestataires audités. Une restitution commune peut aider à répartir les responsabilités et à suivre les corrections.
Quelles informations préparer pour cadrer la mission ?
Préparez la liste des sites et services concernés, les interlocuteurs, les contrats disponibles et votre objectif : continuité, évolution contractuelle, reprise ou cession. Les accès et les opérations autorisées sont ensuite définis avec vous. Ne transmettez pas de mots de passe ni de données confidentielles par le formulaire de contact.
L’audit constitue-t-il une certification ou un test d’intrusion ?
La restitution ne constitue pas une certification officielle. Les éventuels tests techniques doivent être expressément définis et autorisés dans la mission : ils ne sont pas inclus par simple déduction du mot « audit ». Pour une démarche ISO, la décision de certification appartient à l’organisme certificateur.
Découvrir les interlocuteurs de Tremplin Digital · Parler de votre projet
Questions-réponses mises à jour le 25 septembre 2026.